Agentes de IA para empresas: qué son y cómo aplicarlos en una pyme peruana
Respuesta corta
Un agente de IA es un sistema que usa un modelo de lenguaje para decidir qué pasos dar y que puede usar herramientas, como un CRM, una base de datos o un correo, para completar una tarea. A diferencia de un chatbot, que solo responde mensajes, el agente actúa sobre sistemas reales. En una pyme conviene empezar con un piloto acotado, con permisos mínimos, revisión humana en las acciones de riesgo y métricas claras para decidir si vale la pena ampliarlo.
Por qué este tema importa a una pyme
Muchas pymes ya usan IA en forma aislada, con un asistente para redactar correos o un chatbot en la web. El siguiente paso que se menciona cada vez más son los agentes: sistemas que consultan información, registran datos y ejecutan tareas de principio a fin. La promesa es menos trabajo repetitivo, pero hay una advertencia seria. Gartner anticipó en junio de 2025 que más del 40 % de los proyectos de IA agéntica se cancelarían hacia finales de 2027, por costos crecientes, valor de negocio poco claro y controles de riesgo insuficientes. Por eso este artículo busca explicar qué es un agente, cómo funciona y cómo aplicarlo sin asumir riesgos que la empresa no pueda controlar.
Qué es un agente de IA
La guía de OpenAI para construir agentes los describe como sistemas que realizan tareas de forma independiente en nombre del usuario. Según esa guía, un agente tiene tres rasgos básicos: usa un modelo de lenguaje para manejar la ejecución del flujo y tomar decisiones, tiene acceso a herramientas para consultar sistemas externos y ejecutar acciones, y opera dentro de límites claramente definidos.
Anthropic, en su artículo “Building effective agents”, hace una distinción útil. Llama flujos de trabajo a los sistemas donde los modelos y las herramientas se orquestan por rutas de código predefinidas, y agentes a los sistemas donde el modelo dirige por sí mismo sus procesos y el uso de herramientas. La diferencia está en el grado de autonomía, no en la marca del producto. Esa distinción ayuda a decidir qué parte de un proceso debe ser fija y qué parte puede quedar en manos del modelo.
Para una pyme, la idea práctica es esta: si la tarea siempre sigue los mismos pasos, una automatización tradicional suele ser más predecible y barata. Un agente tiene sentido cuando la entrada es variable, hay que interpretar texto libre y los pasos no se pueden escribir de antemano.
Chatbot, asistente o agente: en qué se diferencian
Estos tres términos se usan como si fueran lo mismo, y no lo son. La siguiente tabla resume las diferencias principales.
| Característica | Chatbot | Asistente | Agente |
|---|---|---|---|
| Qué hace | Responde preguntas con un flujo conversacional, a menudo con guiones fijos | Ayuda a una persona a redactar, resumir o buscar información | Planifica pasos y ejecuta tareas usando herramientas |
| Quién decide el siguiente paso | El diseño del flujo o el usuario | La persona que usa la herramienta | El modelo, dentro de límites definidos |
| Acceso a sistemas de la empresa | Normalmente ninguno o muy limitado | Depende del usuario; en general, lectura | Puede leer y escribir si se le conceden permisos |
| Supervisión | La conversación misma | La persona revisa cada resultado | Requiere controles explícitos: permisos, registro y aprobaciones |
| Ejemplo en una pyme | Responde horarios y precios en la web | Redacta una propuesta comercial para un vendedor | Consulta un pedido, verifica el pago y registra la incidencia en el ERP |
El chatbot es la forma más simple. El asistente amplía lo que una persona puede hacer más rápido, pero la decisión final siempre está en sus manos. El agente da un paso más: toma iniciativa dentro de una tarea y actúa sobre otros sistemas. Esa capacidad es justamente lo que aumenta tanto el valor como el riesgo.
Cómo funciona un agente
Aunque cada plataforma lo implementa de forma distinta, la mayoría de agentes combinan cinco piezas. Conviene conocerlas porque cada una es un punto donde algo puede salir mal.
Percepción. El agente recibe una entrada: un mensaje de un cliente, un correo, un formulario o un evento de un sistema. Si la entrada está mal formada o incompleta, el resto del proceso se degrada.
Razonamiento. El modelo interpreta la solicitud, identifica qué información falta y propone un plan con pasos. Aquí es donde aparecen las alucinaciones, es decir, respuestas plausibles pero incorrectas, si no hay datos verificables que la respalden.
Herramientas. Son las funciones que el agente puede invocar: consultar una base de datos, crear un ticket, enviar un correo o calcular un monto. La guía de OpenAI distingue tres tipos: herramientas de datos (leen información), de acción (modifican sistemas, como enviar mensajes o actualizar registros) y de orquestación (otros agentes que cumplen una función específica). Cada herramienta debe estar bien documentada y probada.
Memoria. El agente puede conservar contexto de la conversación o de tareas anteriores. Es útil, pero obliga a decidir qué se guarda, por cuánto tiempo y quién puede verlo. Los datos personales deben tratarse con el mismo cuidado que en cualquier otro sistema.
Supervisión humana. Es la pieza que más se omite y la que más protege. Consiste en definir qué acciones el agente puede ejecutar solo, cuáles requieren aprobación y cómo una persona puede corregirlo o detenerlo.
La figura 1 muestra el ciclo típico de un agente y el punto donde entra la supervisión humana.
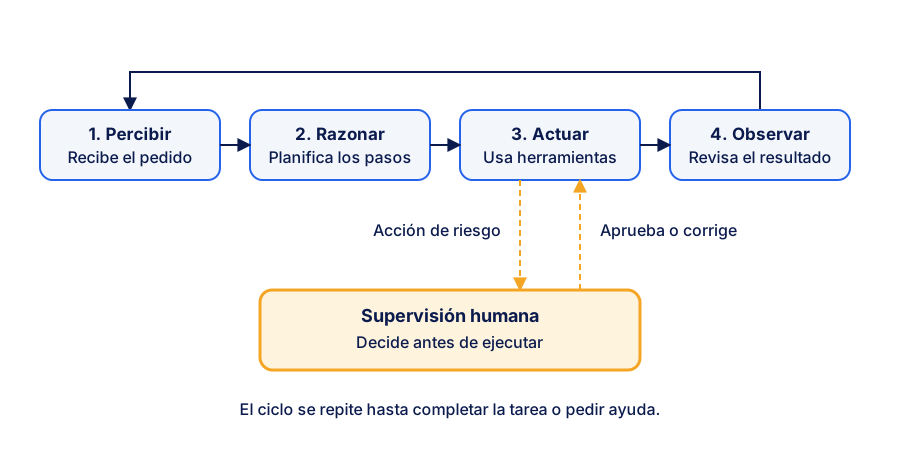
Figura 1. Ciclo de un agente: percibe la solicitud, razona, actúa con herramientas y revisa el resultado. Las acciones de riesgo pasan por una aprobación humana antes de ejecutarse.
Dónde se conecta un agente en la empresa
Un agente casi nunca funciona aislado. Para ser útil necesita conectarse con los sistemas que ya usa la empresa, y en esa conexión están la mayoría de los riesgos. La figura 2 muestra la arquitectura general: el usuario hace una solicitud, el agente decide qué herramientas usar, esas herramientas acceden a los sistemas de la empresa y, en paralelo, existen controles que limitan lo que se puede hacer.
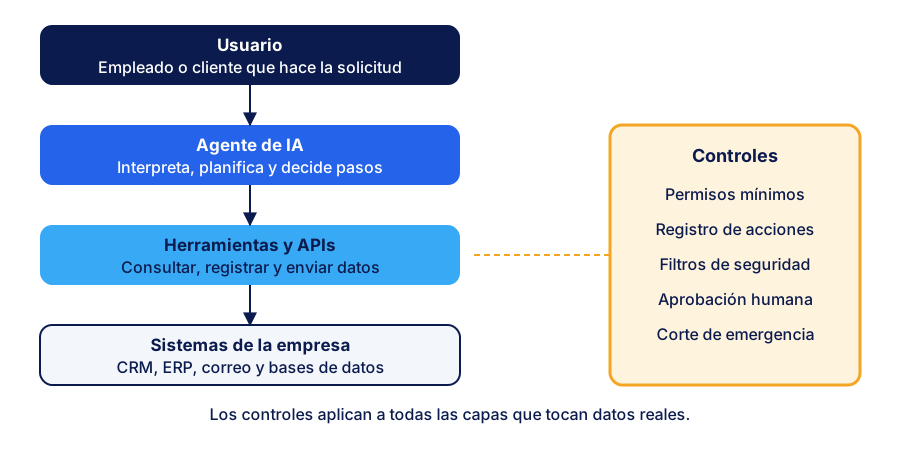
Figura 2. Arquitectura por capas: el agente recibe la solicitud, usa herramientas para acceder a los sistemas y está sujeto a controles de permisos, registro y aprobación.
Si tu empresa ya tiene un sistema de gestión, la integración suele ser el trabajo más importante. Un artículo relacionado sobre cómo automatizar procesos con una plataforma y reducir costos explica por qué conviene ordenar primero los datos y los procesos antes de añadir una capa de inteligencia artificial.
Casos de uso reales para pymes
No hay una lista universal de casos, porque depende del sector y del volumen de trabajo. Aun así, los escenarios que más se repiten en pymes son cuatro.
Atención al cliente. El agente responde consultas de estado de pedidos, reprogramaciones o preguntas frecuentes, consultando la información real del sistema. Lo que no puede resolver pasa a una persona con el contexto ya resumido. Es uno de los casos más maduros, siempre que existan políticas claras sobre qué puede prometer el agente.
Ventas. El agente califica leads según criterios definidos, prepara una propuesta a partir de una plantilla aprobada o recuerda al vendedor los seguimientos pendientes. La decisión de cerrar una venta sigue siendo humana.
Back-office. Aquí se concentran tareas como conciliar pagos con órdenes de compra, extraer datos de facturas en PDF o preparar reportes mensuales. Son tareas repetitivas y con reglas, donde un error se detecta si hay una revisión por muestreo.
Soporte interno. Un agente que responde a los empleados preguntas sobre políticas, procedimientos o documentación de la empresa puede ahorrar tiempo de búsqueda. Requiere que la base documental esté actualizada, porque el agente solo es tan bueno como la información que consulta.
La siguiente tabla ayuda a decidir qué tipo de solución conviene según la tarea.
| Tipo de tarea | ¿Conviene un agente? | Solución más adecuada |
|---|---|---|
| Responder preguntas frecuentes con respuestas fijas | No necesariamente | Chatbot con guiones o base de preguntas |
| Redactar o resumir documentos con revisión de una persona | No es necesario | Asistente de IA dentro de las herramientas de trabajo |
| Atender consultas variadas que requieren leer datos del sistema | Sí, con permisos de solo lectura | Agente con herramientas de consulta |
| Registrar, modificar o aprobar operaciones con dinero o datos sensibles | Solo con aprobación humana y registro | Agente con acciones limitadas y revisión obligatoria |
| Pasos siempre iguales y reglas claras | No | Automatización tradicional o flujo de trabajo fijo |
Riesgos que hay que controlar
Los riesgos principales son tres, y cada uno requiere una respuesta distinta.
Alucinaciones. El modelo puede dar una respuesta plausible sin base en los datos de la empresa. La mitigación más efectiva es que el agente consulte fuentes verificables y cite de dónde sale cada dato. Para acciones importantes, como cambiar un precio o confirmar una devolución, debe existir una validación determinista: reglas, cálculos o una persona que revise.
Permisos. Un agente con acceso de escritura a todo el ERP es un riesgo serio, aunque funcione bien la mayor parte del tiempo. La guía de OpenAI recomienda evaluar el riesgo de cada herramienta según si es de solo lectura o de escritura, qué tan reversible es la acción, qué permisos de cuenta necesita y su impacto financiero. Las acciones de riesgo alto deben pausarse para una revisión humana. Lo práctico es usar cuentas de servicio con el mínimo de permisos y separar las herramientas de lectura de las de escritura.
Datos. Un agente puede exponer datos personales si se le da acceso a información que no necesita o si la envía a servicios externos sin criterio. Antes de conectar cualquier sistema hay que revisar qué datos se procesan, dónde se almacenan y si se cumplen las obligaciones de la Ley 29733, de protección de datos personales. Ese marco se detalla en el artículo sobre qué debe cumplir tu empresa con la ley de protección de datos personales.
La guía de OpenAI propone también un enfoque por capas: clasificadores de relevancia que detectan consultas fuera del alcance, clasificadores de seguridad contra inyecciones de instrucciones, filtros de datos personales en la salida y revisión de herramientas según su riesgo. Ninguna capa es suficiente por sí sola, pero juntas reducen mucho la probabilidad de un incidente grave.
Cómo empezar con un piloto
Un piloto debe tener un plazo fijo que se acuerde desde el inicio, para evitar que se alargue sin resultados. Estos pasos ayudan a mantenerlo controlado.
- Elige un proceso acotado. Debe tener volumen suficiente para medir resultados, pero un fallo no debería causar un daño grave. La atención de consultas de estado de pedidos suele ser mejor punto de partida que la aprobación de pagos.
- Define el alcance por escrito. Qué puede hacer el agente, qué no puede hacer, qué datos consulta y quién responde por él.
- Empieza solo con lectura. Durante las primeras semanas, el agente puede consultar y proponer, pero no modificar registros. Las acciones se habilitan una por una.
- Establece una línea base. Antes del piloto, mide cuánto tarda el proceso hoy, cuántos errores hay y cuánto cuesta. Sin esa referencia, no podrás demostrar mejora.
- Revisa muestras con frecuencia. Lee una parte de las conversaciones y acciones cada semana. Busca respuestas incorrectas, accesos innecesarios y casos que deberían haber pasado a una persona.
- Decide con datos. Al final del piloto, compara los resultados con la línea base y define si amplías, ajustas o detienes la iniciativa.
Cómo medir los resultados
Medir solo el ahorro de tiempo es insuficiente. Un agente rápido que comete errores caros no es una buena inversión. Estas métricas dan una visión más completa.
- Tasa de resolución sin intervención humana, separada por tipo de consulta.
- Tasa de error en las respuestas y acciones, revisada con una muestra semanal.
- Tiempo de respuesta frente a la línea base.
- Casos escalados a una persona, y si el traspaso llegó con el contexto completo.
- Costo total del piloto, incluyendo integración, licencias de uso, monitoreo y horas de revisión humana.
- Satisfacción del cliente o del empleado que usó el sistema.
Errores comunes
- Empezar por el proceso más complejo. Es mejor un caso simple y bien medido que un proyecto ambicioso que nunca termina.
- Dar permisos de administrador “por si acaso”. Los permisos deben ser los mínimos necesarios para la tarea.
- No definir qué pasa cuando el agente no sabe. Sin una regla de escalamiento, el agente tiende a inventar una respuesta.
- Confiar en la demostración del proveedor. Las demos muestran casos favorables. El piloto debe probarse con las consultas reales de tu empresa, incluidas las difíciles.
- Llamar agente a cualquier chatbot. Gartner ha advertido sobre el “agent washing”, es decir, productos que se presentan como agentes sin autonomía real ni herramientas. Conviene pedir al proveedor una descripción concreta de qué herramientas usa y qué acciones puede ejecutar.
Preguntas frecuentes
¿Un agente de IA reemplaza a los empleados?
En general, no. Lo más común es que el agente asuma tareas repetitivas y de consulta, mientras las personas se concentran en casos complejos, decisiones con impacto y relación con el cliente. El efecto real depende del diseño del proceso y de cómo se reasignen las tareas.
¿Necesito programadores para usar un agente?
Depende del caso. Algunas plataformas permiten configurar agentes simples sin programar, pero conectar el agente a los sistemas de la empresa de forma segura suele requerir desarrollo o integración. Para procesos críticos, conviene contar con apoyo técnico desde el inicio.
¿Cuánto tiempo toma implementar un piloto?
Un piloto acotado puede definirse en pocas semanas, pero la integración con sistemas existentes depende de su calidad, de la documentación disponible y de los permisos que se necesiten. No hay un plazo universal y conviene desconfiar de promesas de resultados inmediatos.
¿Qué datos no debería darle a un agente?
Evita darle acceso a datos sensibles que no sean necesarios para la tarea, como documentos de identidad completos, claves de acceso o información financiera que no tenga relación con el proceso. Aplica el principio de mínimo privilegio: el agente solo debe ver lo que necesita para cumplir su función.
Glosario rápido
Agente de IA: sistema que usa un modelo de lenguaje para planificar y ejecutar tareas mediante herramientas.
Alucinación: respuesta que suena correcta pero no tiene respaldo en los datos o en la realidad.
Herramienta: función que el agente puede invocar, como consultar una base de datos o enviar un correo.
Supervisión humana: revisión o aprobación de una persona antes de que el agente ejecute acciones de riesgo.
Mínimo privilegio: principio que consiste en dar solo los permisos necesarios para cumplir una tarea.
Flujo de trabajo: secuencia de pasos definida de antemano en código, donde el modelo participa pero no decide la ruta completa.
Piloto: prueba acotada y medible de una solución antes de decidir si se amplía.
Fuentes y lecturas recomendadas
- OpenAI, “A practical guide to building agents” (s. f.). https://cdn.openai.com/business-guides-and-resources/a-practical-guide-to-building-agents.pdf
- Anthropic, “Building effective agents” (diciembre de 2024). https://www.anthropic.com/engineering/building-effective-agents
- Gartner, “Gartner Predicts Over 40% of Agentic AI Projects Will Be Canceled by End of 2027” (25 de junio de 2025). https://www.gartner.com/en/newsroom/press-releases/2025-06-25-gartner-predicts-over-40-percent-of-agentic-ai-projects-will-be-canceled-by-end-of-2027
- Gartner, “Gartner Predicts 40% of Enterprise Apps Will Feature Task-Specific AI Agents by 2026, Up from Less Than 5% in 2025” (26 de agosto de 2025). https://www.gartner.com/en/newsroom/press-releases/2025-08-26-gartner-predicts-40-percent-of-enterprise-apps-will-feature-task-specific-ai-agents-by-2026-up-from-less-than-5-percent-in-2025
- McKinsey & Company, “The state of AI in 2026: On the road to ROI” (2026). https://www.mckinsey.com/capabilities/quantumblack/our-insights/the-state-of-ai
Siguiente paso
Si quieres evaluar qué proceso de tu pyme podría beneficiarse de un agente sin exponer datos ni operaciones críticas, escríbenos desde la página de contacto. Para integraciones con tus sistemas, revisa nuestro servicio de desarrollo de plataformas.
Si primero quieres entender la base del uso de IA en tu empresa, lee también el artículo sobre IA generativa en la empresa, casos de uso, riesgos y políticas internas, y el de cómo aparecer en ChatGPT y Perplexity siendo una pyme.
Desarrollo de software a medida
Plataformas web y apps que digitalizan y automatizan procesos de tu empresa.