Empresas de ciberseguridad: cómo elegir un proveedor de seguridad informática
Respuesta corta
Una empresa de ciberseguridad ofrece servicios para prevenir, detectar y responder a incidentes digitales, como auditorías, pruebas de penetración, monitoreo continuo y capacitación. Para elegir bien, verifica las certificaciones de su equipo (por ejemplo CISSP, OSCP o CEH) y de la empresa (como ISO/IEC 27001), exige un alcance y una metodología por escrito, y desconfía de quien promete seguridad total o no entrega un informe. Compara las propuestas con los mismos criterios antes de decidir.
Puntos clave
- Las empresas de ciberseguridad ofrecen servicios muy distintos; ninguna hace todo bien por igual.
- Define primero qué problema quieres resolver: evaluar riesgos, probar sistemas, vigilar en tiempo real o atender un incidente.
- Las certificaciones de personas y de la organización se pueden pedir, verificar y revisar en su alcance.
- Un buen contrato describe alcance, metodología, entregables, confidencialidad y tiempos de respuesta.
- Las promesas de “seguridad total” y las propuestas sin informe final son señales de alerta.
- Compara propuestas con el mismo alcance y las mismas preguntas, no solo por precio.
¿Qué es una empresa de ciberseguridad?
Una empresa de ciberseguridad es una organización especializada en proteger sistemas, redes, datos y personas frente a amenazas digitales. Su trabajo va desde evaluar riesgos hasta atender un ataque en curso, y suele organizarse en servicios de consultoría, pruebas técnicas, monitoreo y capacitación.
La palabra “seguridad informática” se usa a menudo como sinónimo. En la práctica, lo importante no es el nombre sino el alcance real de lo que ofrece cada proveedor. Por eso conviene revisar qué servicios incluye su propuesta y cuáles quedan fuera.
Qué tipos de servicios existen
Antes de comparar proveedores, aclara qué necesitas. La siguiente tabla resume los servicios más comunes y el entregable que deberías recibir de cada uno.
| Servicio | Qué es | Cuándo contratarlo | Entregable típico |
|---|---|---|---|
| Consultoría | Evalúa políticas, riesgos y madurez de la seguridad | Al empezar un programa de seguridad o al crecer la empresa | Diagnóstico y plan de acción |
| Auditoría de vulnerabilidades | Revisa sistemas y configuraciones para encontrar fallas conocidas | Antes de lanzar un sistema o de forma periódica | Informe priorizado por riesgo |
| Pruebas de penetración | Intenta explotar fallas de forma controlada, como lo haría un atacante | Tras cambios importantes o antes de exponer un servicio a internet | Informe con hallazgos reproducibles |
| SOC y MDR | Monitoreo continuo de eventos y respuesta gestionada | Cuando necesitas vigilancia permanente sin un equipo interno | Reportes y alertas atendidas |
| Respuesta a incidentes | Contención, análisis y recuperación tras un ataque | Durante un incidente activo o después de uno | Informe técnico y recomendaciones |
| Capacitación | Entrena al personal para reconocer amenazas | Cuando el error humano es un riesgo relevante | Programa, simulaciones y seguimiento |
| Cumplimiento | Prepara a la empresa para normas y certificaciones | Cuando un cliente, socio o regulador lo exige | Brechas identificadas y evidencias |
Una confusión frecuente es pensar que una auditoría y un pentest son lo mismo. La auditoría busca fallas de forma amplia; el pentest verifica si esas fallas se pueden explotar en la práctica. Ambos se explican con detalle en el artículo qué incluye una auditoría de vulnerabilidades, y la diferencia entre pruebas manuales y automáticas se trata en pentesting frente a escaneo de vulnerabilidades.
Cómo ubicar cada servicio en un marco de seguridad
El NIST Cybersecurity Framework 2.0 es un marco publicado por el National Institute of Standards and Technology de Estados Unidos. Organiza la ciberseguridad en seis funciones: gobernar, identificar, proteger, detectar, responder y recuperar. Sirve como lenguaje común para entender qué hace cada servicio, aunque no todos cubren el ciclo por igual.
Una auditoría se concentra sobre todo en identificar. Un SOC trabaja sobre detectar. La respuesta a incidentes actúa en responder y recuperar. Un buen proveedor debe poder decirte en qué función se ubica su servicio y cómo se conecta con el resto de tu programa.
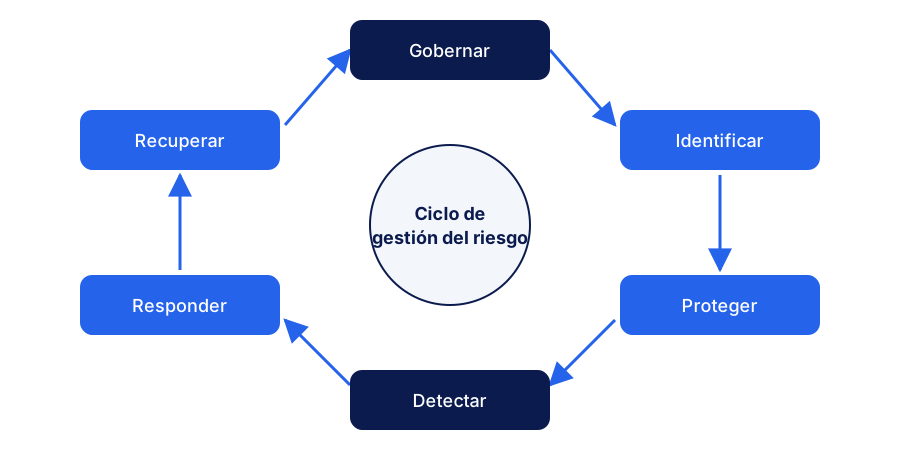
Figura 1. Las seis funciones del NIST CSF 2.0 forman un ciclo. Cada servicio de seguridad cubre una parte de ese ciclo.
Criterios para elegir un proveedor
Los criterios que siguen no garantizan un buen servicio por sí solos, pero permiten separar a los proveedores que pueden demostrar su trabajo de los que solo lo afirman.
Certificaciones del equipo
Las certificaciones de personas son una señal verificable de conocimiento. Tres de las más reconocidas en el sector son:
| Certificación | Emisor | Qué acredita | Qué revisar |
|---|---|---|---|
| CISSP | ISC2 | Conocimientos amplios de gestión de seguridad | Según ISC2, exige cinco años de experiencia laboral en al menos dos de los ocho dominios del examen, con excepciones previstas |
| OSCP | OffSec | Habilidad práctica para comprometer sistemas en un examen de 24 horas | Es un examen práctico con informe, por lo que demuestra trabajo técnico real |
| CEH | EC-Council | Conocimientos de hacking ético | Tiene vigencia de tres años y requiere renovación |
Pide el nombre completo de cada profesional que hará el trabajo y su número de certificación, y consulta con el emisor. Si el proveedor no quiere dar esa información, es una mala señal.
Certificaciones de la empresa
ISO/IEC 27001:2022 es la norma internacional para sistemas de gestión de seguridad de la información. Certificarse es opcional, y la certificación la otorga un organismo independiente tras auditar a la empresa. Pide el certificado, el alcance declarado y la vigencia. Un certificado que no dice qué procesos cubre aporta poco.
Alcance y metodología por escrito
El alcance define qué sistemas, redes, aplicaciones y fechas están incluidos, y qué queda fuera. Sin alcance escrito no hay forma de medir si el servicio se cumplió. La metodología explica cómo trabajará el proveedor. Para pruebas técnicas, es razonable que mencione marcos conocidos, como el PTES o la OWASP Web Security Testing Guide, y que explique qué herramientas usará y qué pruebas no hará sin autorización.
Entregables, confidencialidad y tiempos
El informe final debe incluir hallazgos priorizados por riesgo, evidencias y pasos concretos de corrección. El acuerdo de confidencialidad (NDA) debe firmarse antes de que el proveedor vea información sensible. También conviene acordar un canal y un plazo de respuesta si aparece un incidente durante el servicio.
Referencias verificables
Pide referencias de clientes con casos parecidos al tuyo y acepta contactarlos si el cliente lo permite. Los testimonios anónimos, sin posibilidad de verificación, deben tomarse con cautela.
| Criterio | Qué debe tener | Señal de alerta |
|---|---|---|
| Alcance | Sistemas, fechas, exclusiones y reglas por escrito | Alcance “lo que sea necesario” |
| Metodología | Fases y herramientas explicadas, con referencias públicas | No quiere explicar cómo trabaja |
| Entregables | Informe priorizado, evidencias y pasos de corrección | Solo entrega una captura de pantalla o un “certificado de seguridad” |
| Confidencialidad | NDA firmado antes de acceder a información | Pide acceso sin acuerdo de confidencialidad |
| Tiempos de respuesta | Plazos para incidentes y un canal de contacto definido | No define tiempos ni responsables |
| Referencias | Casos similares y posibilidad de verificarlos | Solo testimonios sin posibilidad de contacto |
Señales de alerta
Algunas señales deberían detener la conversación hasta obtener respuestas claras:
- Promete seguridad total o garantiza que no habrá ataques. Ningún proveedor puede asegurar eso.
- Propone trabajar sin alcance escrito o con un alcance abierto.
- No entrega un informe final, o solo entrega un listado automático sin explicación.
- Pide credenciales de administrador sin un contrato y un acuerdo de confidencialidad firmados.
- Presiona para decidir en el mismo día y evita responder preguntas técnicas.
- No puede nombrar las certificaciones de quien hará el trabajo.
Cómo comparar propuestas
Comparar propuestas de seguridad exige ordenar las ofertas antes de mirar el precio. Pide a cada proveedor la misma información: el alcance que propone, la metodología, los entregables, el cronograma y lo que no incluye. Muchas diferencias de precio se explican porque una propuesta cubre menos de lo que parece.
Tampoco existen datos públicos verificados para Perú que permitan fijar una tarifa de referencia para estos servicios. Por eso es más útil comparar el alcance que el monto total. Para entender qué implica dejar la prevención para después, puedes leer cuánto cuesta no invertir en ciberseguridad en Perú.
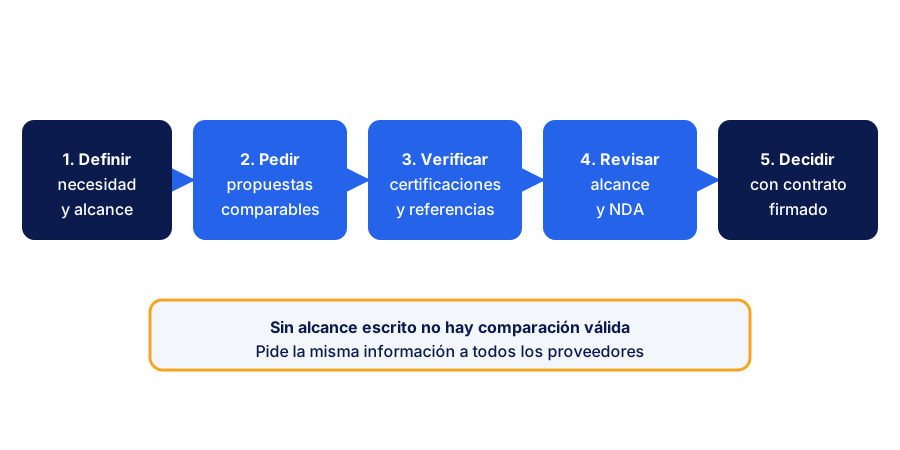
Figura 2. Un proceso de selección ordenado evita decidir por el precio o por la presión comercial.
Con la misma información en la mano, la decisión se simplifica. La siguiente tabla ayuda a relacionar la necesidad con el servicio prioritario.
| Tu situación | Prioridad | Servicio que suele encajar |
|---|---|---|
| Vas a lanzar un sistema nuevo | Confirmar que no tiene fallas explotables | Auditoría de vulnerabilidades y pruebas de penetración |
| Sospechas de un ataque en curso | Contener el daño y entender qué pasó | Respuesta a incidentes |
| Necesitas vigilancia permanente sin equipo interno | Detectar eventos a cualquier hora | SOC o MDR |
| Un cliente exige una norma o certificación | Cerrar brechas frente a un marco reconocido | Consultoría de cumplimiento e ISO/IEC 27001 |
| El personal recibe correos sospechosos con frecuencia | Reducir el error humano | Capacitación y simulaciones |
Qué preguntar antes de contratar
Estas preguntas separan a un proveedor serio de uno que solo vende servicios:
- ¿Qué incluye exactamente el alcance y qué queda fuera?
- ¿Quién hará el trabajo y qué certificaciones tiene cada persona?
- ¿Qué metodología usan y qué referencias públicas la respaldan?
- ¿Qué entregables recibiré, en qué formato y con qué nivel de detalle?
- ¿Qué pasa si encuentran un hallazgo crítico durante el servicio?
- ¿Cómo protegen la información a la que accedan y por cuánto tiempo la conservan?
- ¿Quién atiende un incidente fuera del horario acordado y en cuánto tiempo responde?
Errores comunes al contratar
- Elegir solo por precio. Una propuesta barata puede cubrir menos sistemas o entregar solo un escaneo automático.
- Confundir un escaneo con una prueba de penetración. Son servicios distintos y cada uno responde preguntas diferentes.
- No definir el alcance. Sin límites escritos, es difícil evaluar el resultado y resolver disputas.
- Entregar accesos sin reglas. Las credenciales deben tener un uso, un plazo y un responsable.
- Olvidar la corrección. Un informe sin plan de remediación queda archivado y el riesgo sigue igual.
Para una visión general de hábitos básicos que cualquier empresa puede aplicar mientras elige proveedor, revisa buenas prácticas de ciberseguridad para empresas.
Preguntas frecuentes
¿Qué diferencia hay entre una empresa de ciberseguridad y un técnico de sistemas?
Un técnico de sistemas mantiene equipos y redes en el día a día. Una empresa de ciberseguridad se especializa en evaluar riesgos, probar defensas y responder a ataques, y suele trabajar con metodologías y entregables formales. Ambos perfiles pueden complementarse.
¿Qué certificación debe tener una empresa de ciberseguridad?
No existe una certificación única que deba tener toda empresa. Lo habitual es que su equipo cuente con certificaciones de personas, como CISSP, OSCP o CEH, y que la organización pueda mostrar una norma como ISO/IEC 27001 si la tiene. Lo importante es que puedas verificarlas.
¿Cuánto tiempo tarda un servicio de auditoría?
Depende del alcance: el número de sistemas, la complejidad de la red y las aplicaciones a revisar. Pide un cronograma por fases en la propuesta. No hay datos públicos verificados para Perú que permitan fijar una duración típica.
¿Un antivirus basta para proteger mi empresa?
No. Un antivirus ayuda a detectar software malicioso conocido, pero no reemplaza una evaluación de configuraciones, el control de accesos ni un plan de respuesta. La protección suele requerir varias capas.
¿Qué debo pedir en el contrato con un proveedor?
Pide el alcance, la metodología, los entregables, el acuerdo de confidencialidad, los tiempos de respuesta, las condiciones para el acceso a sistemas y el procedimiento si se encuentra un incidente crítico. Revisa también qué pasa con la información al terminar el servicio.
¿Cómo sé si el informe de un proveedor es confiable?
Un informe confiable explica cada hallazgo, incluye evidencias y prioriza por riesgo. Debe permitir que tu equipo técnico reproduzca el problema y aplique la corrección. Si el informe solo tiene una lista genérica sin contexto, pide una explicación antes de aceptarlo.
Glosario rápido
- CISSP: Certificación de ISC2 que acredita conocimientos amplios de gestión de seguridad.
- OSCP: Certificación práctica de OffSec que evalúa la capacidad de comprometer sistemas en un examen con informe.
- CEH: Certificación de EC-Council sobre hacking ético.
- ISO/IEC 27001: Norma internacional para sistemas de gestión de seguridad de la información.
- SOC (Security Operations Center): Centro de operaciones que monitorea eventos de seguridad de forma continua.
- MDR (Managed Detection and Response): Servicio gestionado de detección y respuesta ante amenazas.
- NDA (acuerdo de confidencialidad): Compromiso legal para no divulgar información a la que se accede durante un servicio.
- Alcance: Descripción escrita de los sistemas, fechas y exclusiones de un servicio de seguridad.
Fuentes y lecturas recomendadas
Última revisión: 14 de noviembre de 2026.
- NIST, Cybersecurity Framework (CSF) 2.0, 2024. https://www.nist.gov/cyberframework
- ISO, ISO/IEC 27001:2022, Information security management systems, 2022. https://www.iso.org/standard/27001
- ISC2, CISSP Experience Requirements. https://www.isc2.org/Certifications/CISSP/experience-requirements
- OffSec, OSCP Exam Guide. https://www.offsec.com/offsec/oscp-exam-guide/
- EC-Council, Certified Ethical Hacker (CEH). https://cert.eccouncil.org/?p=60
- CISA, sitio oficial con guías de respuesta a incidentes, consultado en 2026. https://www.cisa.gov
Si quieres revisar qué servicio le conviene a tu empresa, puedes conocer nuestro servicio de ciberseguridad y escribirnos desde la página de contacto para una evaluación inicial sin compromiso.
Ciberseguridad para empresas
Protección de información y sistemas frente a amenazas digitales.