Pentesting vs escaneo de vulnerabilidades: diferencias y cuándo contratar cada uno
Respuesta corta
Un escaneo de vulnerabilidades es una revisión automatizada que identifica fallas conocidas en sistemas, servicios y aplicaciones. Un pentesting, o prueba de penetración, es una evaluación en la que un especialista intenta explotar esas fallas, con autorización, para medir su impacto real. El escaneo sirve para vigilar con regularidad; el pentesting, para validar riesgos antes de un lanzamiento o tras cambios importantes, y muchas empresas combinan ambos dentro de una auditoría de vulnerabilidades.
Puntos clave
- El escaneo es automático y amplio; el pentesting es manual y más profundo.
- El escaneo puede dar falsos positivos; el pentesting confirma si una falla se puede explotar.
- Ambos necesitan autorización escrita y un alcance definido antes de empezar.
- Los pentests suelen seguir metodologías conocidas, como PTES y la guía de OWASP.
- Un buen informe incluye hallazgos, evidencias, impacto y pasos de corrección.
- La frecuencia depende de los cambios en tu infraestructura, no solo del calendario.
¿Qué es un escaneo de vulnerabilidades?
Un escaneo de vulnerabilidades es un análisis automatizado que revisa equipos, puertos, servicios y versiones de software para compararlos con bases de datos de fallas ya conocidas. Su fortaleza es la cobertura: puede revisar muchos activos en poco tiempo y repetir la prueba con regularidad.
Su límite está en que solo informa lo que reconoce. No entiende la lógica de tu negocio, no prueba si una falla se puede aprovechar y puede reportar problemas que en la práctica no lo son. Por eso sus resultados requieren revisión humana.
¿Qué es un pentesting?
Un pentesting, o prueba de penetración, es una evaluación en la que un especialista, con autorización expresa, intenta explotar vulnerabilidades para responder preguntas concretas: qué puede lograr un atacante, qué datos o sistemas quedarían expuestos y qué tan difícil sería el ataque. El resultado no es solo una lista, sino una demostración controlada del riesgo.
Un pentest usa herramientas, pero el criterio lo aporta la persona que lo ejecuta. Puede encadenar pequeñas debilidades en un escenario de ataque real, algo que un escáner automático no hace.
Diferencias clave entre escaneo y pentesting
La siguiente tabla resume las diferencias principales. Ninguno de los dos reemplaza al otro.
| Criterio | Escaneo de vulnerabilidades | Pentesting |
|---|---|---|
| Ejecución | Automática, con herramientas | Manual, apoyada en herramientas |
| Amplitud | Revisa muchos activos en poco tiempo | Se concentra en un alcance definido |
| Profundidad | Identifica fallas conocidas | Verifica si se pueden explotar y encadenar |
| Falsos positivos | Pueden aparecer y requieren revisión | Se reducen al confirmar la explotación |
| Explotación | En general no intenta explotar | Sí, de forma controlada y autorizada |
| Frecuencia típica | Puede ser periódica o continua | Suele hacerse por proyecto o ante cambios |
| Resultado | Lista priorizada de hallazgos | Informe con escenarios, evidencias e impacto |
Automático contra manual
El escaneo corre con reglas predefinidas y entrega resultados en horas. El pentest depende de la investigación del evaluador, que decide qué probar según lo que encuentra. Por eso el pentest requiere más tiempo y más experiencia, y también cuesta más.
Amplitud contra profundidad
Un escaneo suele cubrir toda la red o un conjunto grande de servidores, aunque sea de forma superficial. Un pentest elige unos pocos objetivos críticos, como una aplicación de pagos o una API de clientes, y los examina a fondo. Ambos enfoques responden a preguntas distintas.
Falsos positivos y explotación
Un falso positivo ocurre cuando la herramienta reporta una falla que no existe o que no afecta al sistema. Un escaneo que nadie revisa puede generar mucho trabajo inútil. En un pentest, cada hallazgo importante se confirma o se descarta con evidencia, y el informe explica cómo se llegó a él.
Tipos de pentesting
Los pentests se clasifican por la información que recibe el evaluador y por el objetivo que se prueba.
| Tipo | Información que recibe el evaluador | Cuándo se usa |
|---|---|---|
| Caja negra | Solo el objetivo, sin datos internos | Simular un atacante externo sin conocimiento previo |
| Caja gris | Información parcial, como una cuenta de usuario | Simular un atacante con algún acceso o dato interno |
| Caja blanca | Acceso a código, arquitectura y configuraciones | Revisión profunda antes de un lanzamiento importante |
Según el objetivo, un pentest puede enfocarse en:
- Aplicaciones web y APIs: busca fallas de autenticación, control de acceso y validación de datos.
- Redes e infraestructura: revisa servicios expuestos, configuraciones y movimientos entre equipos.
- Aplicaciones móviles: analiza almacenamiento local, comunicación con servidores y permisos.
- Ingeniería social: prueba el factor humano, por ejemplo con correos de phishing de simulación. Requiere autorización expresa y reglas claras; el artículo sobre phishing en empresas explica qué señales debe reconocer el personal.
Metodologías: cómo se organiza un pentest
Un pentest serio sigue una metodología, para que el resultado sea repetible y comparable. Dos referencias muy usadas son PTES y la OWASP Web Security Testing Guide.
El Penetration Testing Execution Standard (PTES) divide el trabajo en siete fases: preparación previa al servicio, inteligencia, modelado de amenazas, análisis de vulnerabilidades, explotación, post-explotación y reporte. La siguiente figura muestra cómo se relacionan.
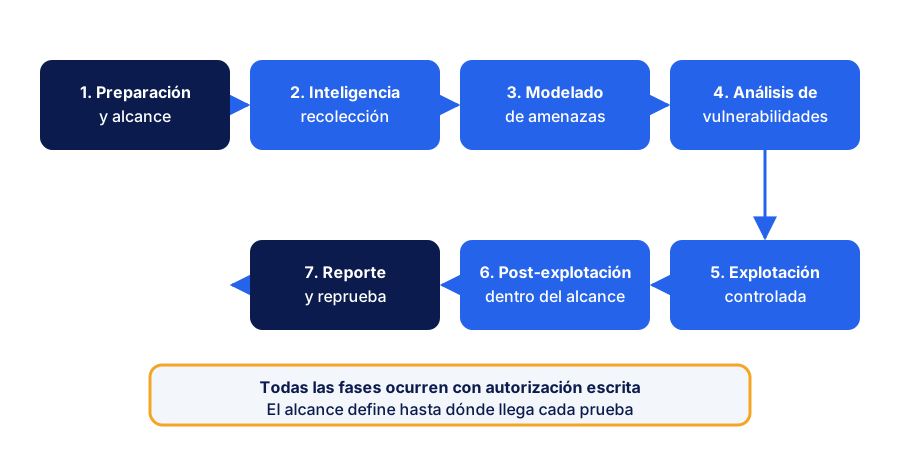
Figura 1. Las siete fases de PTES van de la preparación al reporte. La explotación solo ocurre dentro del alcance autorizado.
La OWASP Web Security Testing Guide, en su versión 4.2, describe pruebas concretas para aplicaciones web, organizadas por categorías. Es una buena referencia para saber qué debe probarse en un sistema web. Por su parte, NIST SP 800-115 es una guía técnica publicada en 2008 para pruebas y evaluaciones de seguridad; sirve como referencia general para planificar y documentar las pruebas.
Pedir al proveedor que indique qué metodología usa y qué pruebas incluye es una forma sencilla de comparar propuestas.
Qué contiene el informe de un pentesting
El informe es el producto más importante del servicio. Un informe útil suele incluir:
- Un resumen ejecutivo, en lenguaje claro, con los riesgos principales.
- El alcance, las fechas y la metodología aplicada.
- Cada hallazgo con su nivel de severidad, evidencias y pasos para reproducirlo.
- El impacto potencial en datos, operación o clientes.
- Recomendaciones de corrección priorizadas.
- Una reprueba (retest) de los hallazgos corregidos, para confirmar que el problema quedó resuelto.
Si el informe solo contiene una lista de herramientas o capturas sin explicación, el valor del servicio se pierde. Para saber qué preguntar a quien ejecutará la prueba, lee cómo elegir un proveedor de seguridad informática.
Cómo se relaciona con el OWASP Top 10
El OWASP Top 10 es una lista de las categorías de riesgo más críticas para aplicaciones web. La edición 2025 incluye, entre otras, estas categorías: Broken Access Control, Security Misconfiguration, Software Supply Chain Failures, Injection y Authentication Failures.
Un escaneo suele detectar bien componentes con versiones vulnerables y algunas configuraciones incorrectas. Un pentest, en cambio, es más apto para comprobar si un usuario puede ver datos ajenos o si una entrada de datos permite inyección. Por eso el OWASP Top 10 sirve como guía para decidir qué debe probar el pentest en una aplicación.
Lo recomendable es usar ambos enfoques: el escaneo como base para detectar lo conocido y el pentest para comprobar lo que realmente se puede aprovechar. Un artículo complementario sobre qué incluye una auditoría de vulnerabilidades explica cómo se combinan en la práctica.
Permisos y alcance legal
Antes de cualquier prueba, debe existir una autorización escrita que indique quién autoriza, qué sistemas se prueban, en qué fechas, qué técnicas están permitidas y qué queda fuera. También conviene definir contactos de emergencia y el tratamiento de datos personales que el evaluador pueda encontrar.
En Perú, la Ley 30096, Ley de Delitos Informáticos, sanciona el acceso ilícito a sistemas informáticos. Según la redacción del artículo 2 en su versión modificada por la Ley 30171, el delito se configura con el acceso deliberado e ilegítimo a un sistema, vulnerando medidas de seguridad establecidas para impedirlo. Por eso, probar un sistema ajeno o uno propio sin un acuerdo claro puede tener consecuencias legales. Antes de firmar, conviene revisar el texto vigente con un asesor legal.
Dónde encaja cada prueba en el año
No existe una frecuencia única que sirva para todas las empresas. La regla práctica es vincular cada prueba con un evento: un escaneo puede correr con la periodicidad que permita tu operación, mientras que un pentest se programa cuando cambia algo importante.
La siguiente figura muestra un ejemplo ilustrativo de cómo podrían combinarse ambos a lo largo del año. No es una norma ni una recomendación fija.
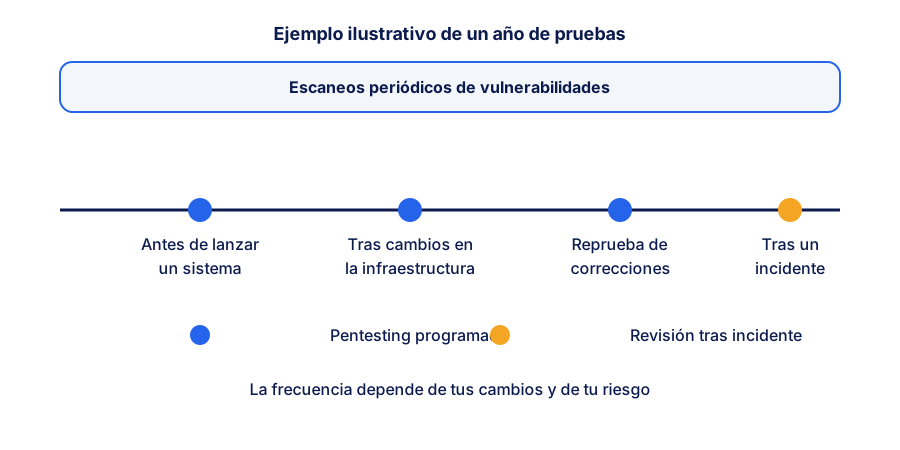
Figura 2. Ejemplo ilustrativo: los escaneos acompañan la operación y los pentests se programan ante cambios. No hay datos públicos verificados para Perú que fijen una frecuencia estándar.
Qué elegir según tu caso
La siguiente tabla resume qué enfoque suele encajar en cada situación.
| Tu situación | Enfoque recomendado | Motivo |
|---|---|---|
| Quieres conocer fallas conocidas de forma continua | Escaneo de vulnerabilidades | Cobertura amplia y fácil de repetir |
| Vas a publicar una aplicación o API en internet | Pentesting web | Comprueba control de acceso y validación de datos |
| Un cliente exige pruebas hechas por terceros | Pentesting con informe formal | Entrega evidencia independiente |
| Tienes mucha infraestructura y presupuesto acotado | Escaneo como base y pentest sobre lo crítico | Concentra el esfuerzo donde está el mayor impacto |
Errores comunes
- Pensar que un escaneo sin hallazgos equivale a seguridad. Solo revisa lo que conoce.
- Contratar un pentest sin alcance ni autorización escrita. Puede generar riesgos legales y operativos.
- Corregir solo lo crítico y olvidar la reprueba. Sin retest no se confirma que la corrección funcionó.
- Elegir al proveedor solo por el nombre de la herramienta. Lo importante es quién ejecuta la prueba y cómo documenta.
Antes de decidir, conviene también reforzar las medidas básicas que acompañan a cualquier prueba. Un repaso práctico está en buenas prácticas de ciberseguridad para empresas.
Preguntas frecuentes
¿Cuánto cuesta un pentesting frente a un escaneo de vulnerabilidades?
Un pentesting suele costar más que un escaneo porque requiere tiempo especializado y un informe más detallado. El precio depende del alcance, la cantidad de sistemas y la profundidad esperada. No hay datos públicos verificados para Perú que fijen tarifas de referencia.
¿Un escaneo de vulnerabilidades reemplaza un pentesting?
No. El escaneo identifica fallas conocidas de forma amplia, pero no confirma si se pueden explotar ni cómo se encadenan. El pentesting complementa ese trabajo con una evaluación manual y controlada.
¿Qué diferencia hay entre un pentesting de caja negra y uno de caja gris?
En la prueba de caja negra, el evaluador no recibe información interna y simula un atacante externo. En la de caja gris, recibe datos parciales, como una cuenta de usuario, lo que permite revisar con más profundidad los accesos internos.
¿Es legal hacer pruebas de penetración en mi empresa?
Sí, cuando el propietario de los sistemas autoriza por escrito el alcance, las fechas y las técnicas. Sin esa autorización, el acceso a un sistema puede constituir un delito. Conviene revisar con un asesor legal los términos del acuerdo.
¿Cada cuánto debo hacer un pentesting?
La frecuencia depende de cuánto cambie tu infraestructura y de qué datos manejes. Lo habitual es programarlo ante lanzamientos, cambios importantes o incidentes, y complementarlo con escaneos periódicos. No existe un intervalo universal.
¿Qué incluye el informe de un pentesting?
Incluye un resumen ejecutivo, el alcance y la metodología, los hallazgos con su severidad y evidencias, el impacto potencial, las recomendaciones de corrección y, idealmente, una reprueba de los puntos corregidos.
¿Cómo se relaciona el pentesting con el OWASP Top 10?
El OWASP Top 10 es una lista de las categorías de riesgo más críticas para aplicaciones web. El pentesting sirve para comprobar, en tu aplicación concreta, si alguna de esas categorías se puede explotar.
Glosario rápido
- Escaneo de vulnerabilidades: Revisión automatizada que compara sistemas con bases de fallas conocidas.
- Pentesting: Prueba de penetración manual y autorizada que intenta explotar fallas para medir su impacto.
- Falso positivo: Hallazgo reportado por una herramienta que, al revisarlo, no representa un riesgo real.
- Explotación: Uso de una vulnerabilidad para obtener un acceso o efecto no previsto.
- Caja negra, gris y blanca: Niveles de información que recibe el evaluador antes de la prueba.
- OWASP Top 10: Lista de las categorías de riesgo más críticas en aplicaciones web.
- Reprueba (retest): Verificación posterior de que una corrección resolvió el hallazgo.
Fuentes y lecturas recomendadas
Última revisión: 14 de noviembre de 2026.
- PTES, Penetration Testing Execution Standard, versión en línea. https://pentest-standard.readthedocs.io/en/latest/index.html
- OWASP, Web Security Testing Guide, versión 4.2 (2020). https://owasp.org/www-project-web-security-testing-guide/
- OWASP, Top 10:2025, 2025. https://top10.owasp.org/2025/0x00_2025-Introduction
- NIST, SP 800-115: Technical Guide to Information Security Testing and Assessment, 2008. https://nvlpubs.nist.gov/nistpubs/legacy/SP/nistspecialpublication800-115.pdf
- Congreso de la República del Perú, Ley 30096, Ley de Delitos Informáticos (modificada por la Ley 30171), texto consolidado, 2013. https://leyes.congreso.gob.pe/Documentos/ExpVirPal/Texto_Consolidado/30096-TXM.pdf
Si tu empresa necesita evaluar qué prueba le conviene, puedes revisar nuestro servicio de ciberseguridad y escribirnos desde la página de contacto para una evaluación inicial sin compromiso.
Ciberseguridad para empresas
Protección de información y sistemas frente a amenazas digitales.